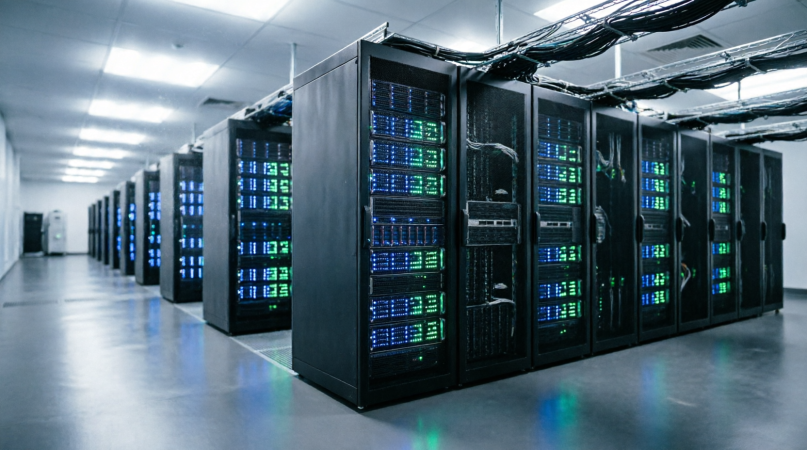
Современный рынок облачных и инфраструктурных решений строится вокруг центров обработки данных, которые перестали быть просто площадкой с серверами и превратились в многоуровневый сервисный комплекс. Заказчики всё чаще рассматривают ЦОД для бизнеса не как аренду стоек, а как способ передать на аутсорсинг целый пласт ИТ-эксплуатации — от электроснабжения и охлаждения до мониторинга и резервного копирования. Такой подход позволяет высвободить инженерные ресурсы и сосредоточиться на прикладных задачах, а провайдер берёт на себя обеспечение отказоустойчивости, физической безопасности и соответствия нормативным требованиям. Ниже разбираются ключевые группы услуг, архитектурные особенности и практические критерии выбора площадки.
Базовые услуги размещения: colocation, dedicated и shared
Фундамент любого коммерческого ЦОД — размещение вычислительных мощностей. В зависимости от уровня контроля и бюджета заказчик выбирает между колокацией, выделенными серверами и виртуальной инфраструктурой. Колокация предполагает, что клиент привозит собственное оборудование и занимает место в стойке или целую стойку, а площадка обеспечивает питание, климат, каналы связи и физическую охрану. Модель dedicated, или выделенный сервер, снимает с клиента заботы о железе: он получает готовую машину с гарантированным ресурсом, а провайдер отвечает за замену комплектующих и диагностику. Виртуальные машины и контейнеры, в свою очередь, работают в shared-среде с гипервизором и системой управления ресурсами, что даёт быстрый запуск и гибкое масштабирование, но требует внимательного отношения к уровню изоляции и шумным соседям.
Отдельного внимания заслуживает кросс-коннект: возможность соединить свою инфраструктуру с облаком провайдера, точкой обмена трафиком или резервной площадкой напрямую, минуя публичный интернет. Это снижает задержку, повышает предсказуемость канала и упрощает построение отказоустойчивых схем. Для критичных систем дополнительно заказывают резервную площадку в другом дата-центре и настраивают репликацию данных между ними.
- Колокация с возможностью аренды юнита, половины стойки или полной стойки, включая подключение к PDU с контролем энергопотребления.
- Выделенные серверы с выбором конфигурации CPU, объёма RAM и дискового массива под конкретную нагрузку.
- Виртуальные машины и контейнеры с оплатой по факту потребления и автоматическим горизонтальным масштабированием.
- Кросс-коннекты к облачным провайдерам, IX-точкам и резервным площадкам для построения отказоустойчивых схем.
- Аренда стойки целиком с индивидуальными замками, датчиками вскрытия и выделенным сегментом сети.
- Услуги «умных рук» — удалённая замена дисков, перезагрузка, подключение консоли по запросу.
Инженерная инфраструктура и отказоустойчивость
Электроснабжение и охлаждение
Надёжность ЦОД определяется прежде всего двумя системами — питанием и климатом. Современная площадка проектируется по схеме с резервированием N+1 или 2N, где основной ввод, дизель-генератор и ИБП дублируют друг друга, а переключение происходит без остановки нагрузки. Автоматические выключатели, распределительные щиты и блоки питания стоек образуют цепочку, в которой каждый элемент имеет запас по мощности. Для охлаждения применяются прецизионные кондиционеры, системы с охлаждённой водой и технологии свободного охлаждения, а в горячих коридорах поддерживается избыточное давление, чтобы исключить рециркуляцию воздуха.
Ключевой показатель здесь — PUE, отношение общего энергопотребления к энергии, затраченной непосредственно на вычисления. Чем ближе значение к единице, тем эффективнее площадка. Также важны климатические параметры: температура и влажность в холодном коридоре, наличие датчиков протечки и дымовых извещателей, система пожаротушения с газовым составом, безопасным для оборудования. Всё это вместе формирует уровень доступности, на который ориентируется SLA.
Физическая безопасность и контроль доступа
Периметр дата-центра защищается многоуровнево: контрольно-пропускной режим, биометрическая идентификация, видеонаблюдение с архивом, датчики движения и охрана. Заказчику важен не только сам факт защиты, но и прозрачность доступа к его стойке — журналирование каждого входа, возможность назначить ответственных сотрудников и ограничить зону их присутствия. Для регуляторных отраслей дополнительно запрашивают сертификаты соответствия, аттестацию по требованиям информационной безопасности и отчёты о внешних аудитах.
Управляемые сервисы и облачные надстройки
Помимо «железа и бетона», провайдеры предлагают управляемые сервисы, которые закрывают операционные задачи. Резервное копирование по расписанию с хранением копий на отдельной площадке, мониторинг доступности и метрик, администрирование операционных систем и СУБД, управление уязвимостями — всё это можно получить как пакет. Особую роль играет защита от DDoS-атак: фильтрация трафика на уровне сети и прикладного уровня, а также сервисы веб-application firewall. Многие площадки предоставляют сервис удалённого доступа по защищённым каналам, чтобы инженеры заказчика могли работать с оборудованием без физического визита.
- Резервное копирование и Disaster Recovery с целевыми показателями RPO и RTO, прописанными в договоре.
- Мониторинг инфраструктуры и приложений с оповещениями и дежурной сменой.
- Администрирование ОС, кластеров и СУБД, включая патчинг и оптимизацию.
- Защита от DDoS и веб-фильтрация на периметре.
- Предоставление защищённого удалённого доступа и консоль-сервера.
- Консалтинг по миграции и аудит текущей архитектуры.
Отдельный пласт — гибридные сценарии, когда часть нагрузки остаётся на собственной площадке, а часть выносится в облако. Для связки используют виртуальные частные сети, выделенные каналы и шлюзы, а управление осуществляют через единую панель. Это позволяет сохранить контроль над чувствительными данными и при этом воспользоваться эластичностью внешних ресурсов. Важно заранее продумать, какие данные допустимо выносить за периметр, а какие должны оставаться в частном контуре, и зафиксировать это в политике информационной безопасности.
Как выбирать площадку и на что смотреть в договоре
Выбор ЦОД начинается с аудита собственной инфраструктуры: нужно понять профиль нагрузки, требования к задержке, объём данных и допустимое время простоя. Затем оценивают площадку по уровню доступности, наличию резервных вводов, каналам связи и физической удалённости от офиса и резервной площадки. В договоре важны не общие слова о надёжности, а конкретные показатели SLA, порядок компенсаций, регламент плановых работ и процедура эскалации инцидентов. Стоит уточнить, как организован доступ к оборудованию в нерабочее время, какие есть ограничения по энергопотреблению на стойку и как рассчитывается стоимость при превышении лимитов.
Практика показывает, что экономия на резервировании оборачивается дороже, чем разница в тарифах. Поэтому при сравнении площадок полезно запрашивать схему электроснабжения, сведения о вводе в эксплуатацию инженерных систем, результаты нагрузочных тестов и перечень сертификаций. Отдельно проверяют, кто отвечает за оборудование на границе раздела: где заканчивается зона провайдера и начинается зона клиента, как организован кросс-коннект и кто обслуживает патч-панели. Чёткое разграничение ответственности избавляет от споров при инциденте и ускоряет восстановление сервиса.
Наконец, стоит оценить зрелость процессов: наличие регламентов, обученного персонала, системы управления конфигурациями и практики регулярных учений по переключению на резерв. Дата-центр — это не только оборудование, но и люди, которые им управляют. Прозрачность отчётности, доступность инженеров и готовность обсуждать нестандартные задачи часто оказываются решающим фактором при долгосрочном сотрудничестве.